
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
Tags
- 수업복습
- 성능평가지표
- SK쉴더스
- sqld
- tunder client
- Linked List
- 루키즈33기
- 보안공부
- 블록(Block)
- echo 명령어
- pandas
- git push -u
- gdgm
- 함수
- 루키즈
- 클래스
- 예외처리
- Package
- 태국
- 생성형AI
- OT후기
- dropna
- 패키지
- 지도학습
- List
- 데이터분포
- node.js
- 방콕
- 레이블인코딩
- 꽉뚝짝 시장
Archives
- Today
- Total
개발 블로그
[DreamHeck] random-test 본문
먼저 파일을 열고 app.py를 확인함
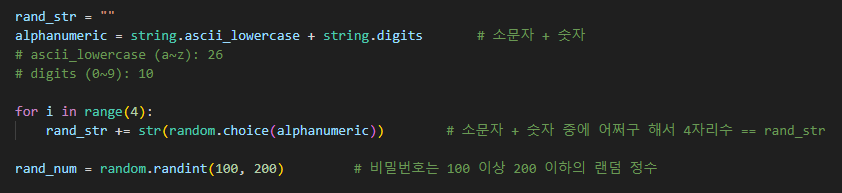
alphanumeric 부분을 통해 해당 사물함 번호는 숫자+소문자 조합 4자리 수인 것을 확인함.
if locker_num != "" and rand_str[0:len(locker_num)] == locker_num:      # lock_num이 비어있지 않고 rand_str의 앞부분과 일치하면
        if locker_num == rand_str and password == str(rand_num):            # lock_num이 rand_str 전체랑 같고 비번 맞추면 Flag
            return render_template("index.html", result = "FLAG:" + FLAG)
        return render_template("index.html", result = "Good")           # locker_num이 rand_str의 앞부분과 일치하면 good (Flag 안) s+n+e+r / 148
    # alphanumeric 26+10=36가지..............
    else:
        return render_template("index.html", result = "Wrong!")
이 부분 코드를 통해 하나씩 하나씩,, 찾아봤다..
사물함 번호: 36*4번
자물쇠 비밀번호: 100~200 사이 중에 한 수로 찾았음.
버퍼스위트로 푸는 방법이 더 좋아보임.
'Study > Web Hacking' 카테고리의 다른 글
| [DreamHeck] Really Not SQL (0) | 2026.07.21 |
|---|---|
| [DreamHeck] pathtraversal (0) | 2026.07.21 |
| [DreamHeck] xss-2 (0) | 2026.07.21 |
| [DreamHeck] xss-1 (0) | 2026.07.21 |
| [DreamHeck] sql injection bypass WAF (0) | 2026.07.08 |
'Study/Web Hacking' Related Articles
more
