
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
Tags
- gdgm
- 생성형AI
- List
- 레이블인코딩
- 지도학습
- sqld
- 함수
- 수업복습
- git push -u
- pandas
- 방콕
- 클래스
- 데이터분포
- Linked List
- OT후기
- 예외처리
- node.js
- 패키지
- echo 명령어
- 성능평가지표
- dropna
- Package
- SK쉴더스
- 보안공부
- 태국
- 블록(Block)
- tunder client
- 루키즈33기
- 루키즈
- 꽉뚝짝 시장
Archives
- Today
- Total
개발 블로그
[DreamHack] Easy-forensic 본문
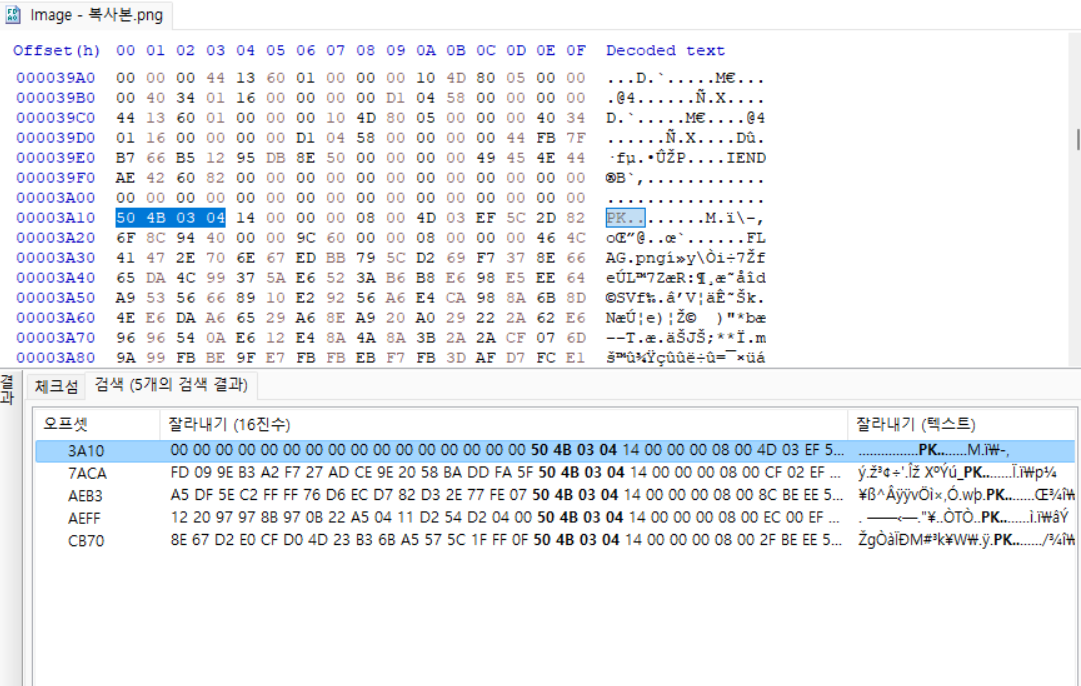
여기를 기준으로 zip 파일을 생성함.
압축 파일을 풀면 이런 것들이 나옴.
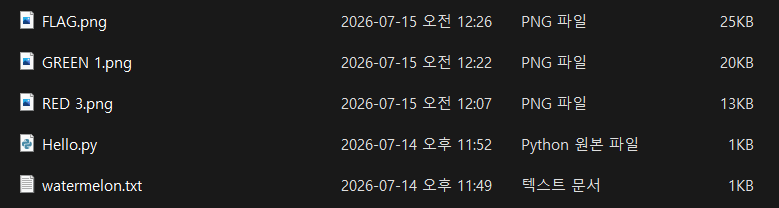
이 중에서 watermelon.txt와 Hello.py는 필요없는 파일인 것 같고
FLAG.png, GREEN 1.png, RED 3.png 이렇게 세 개는 필요할 것 같음.
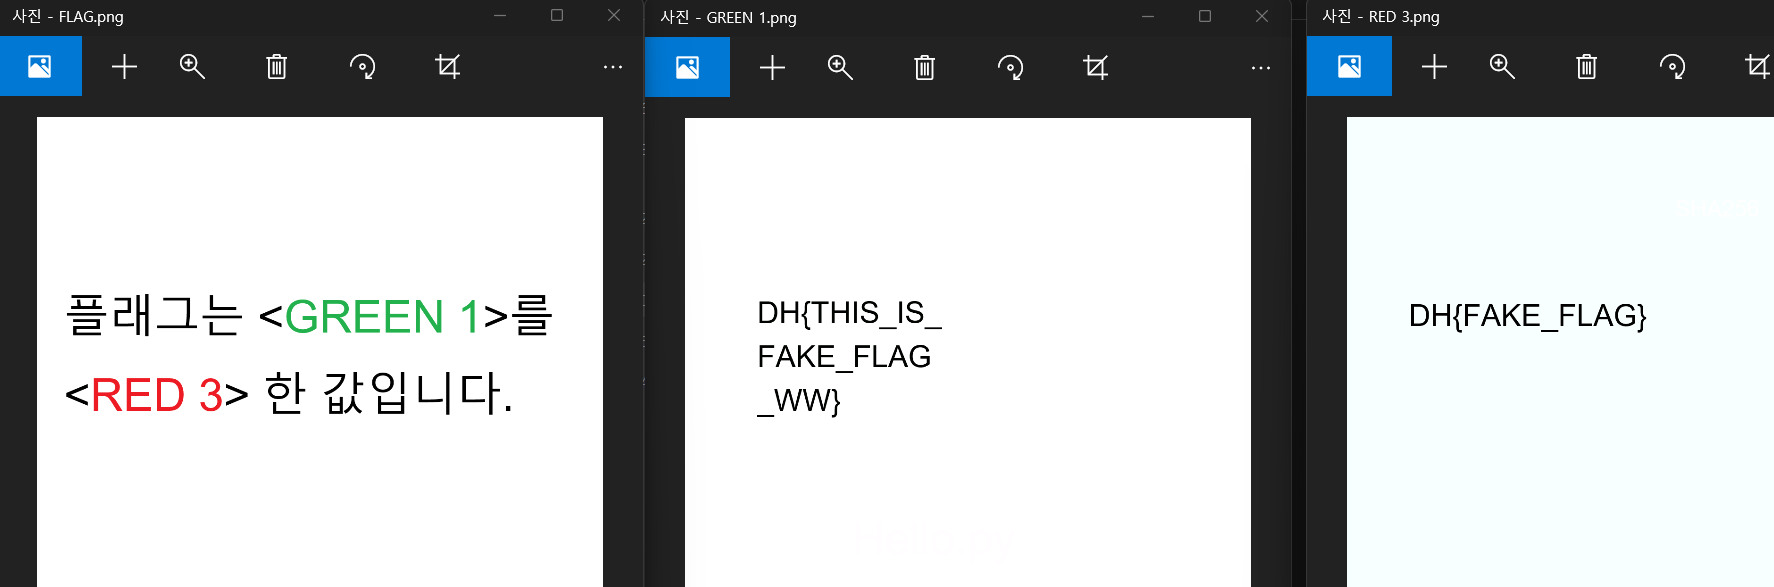
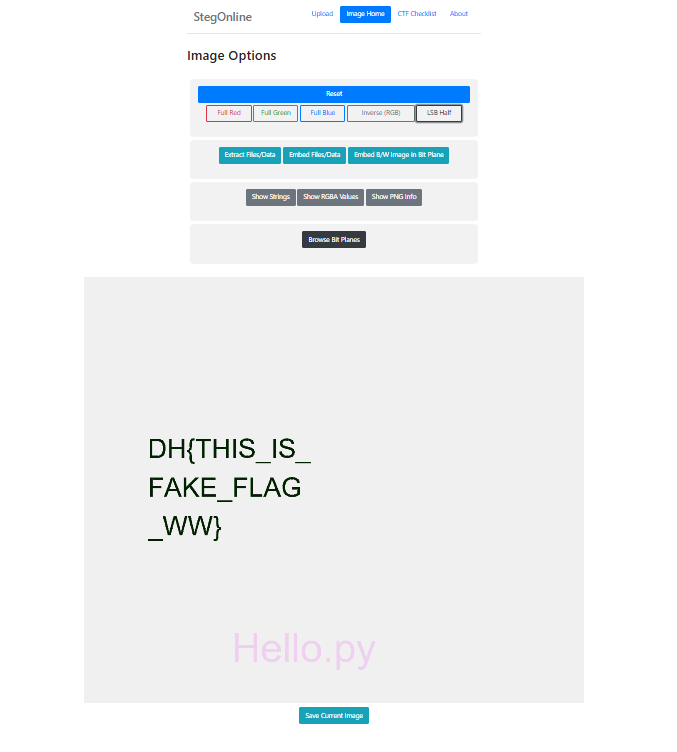
이제 참고하라고 했던 사이트를 방문해서 작업을 진행하면 될 것 같음.
StegOnline
georgeom.net
GREEN 1.png
RED 3.png
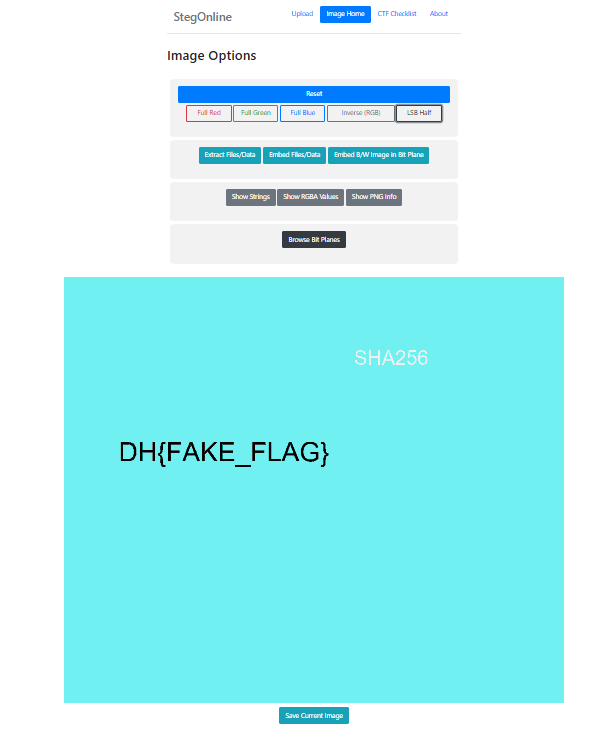
이렇게 숨겨진 글자들을 확인할 수 있었음.
Hello.py를 sha256을 돌려라...? 일단 툴을 사용해보겠음.
https://www.boltkorea.co.kr/module/sha256/index.php
[SHA256] 테스트 페이지
www.boltkorea.co.kr
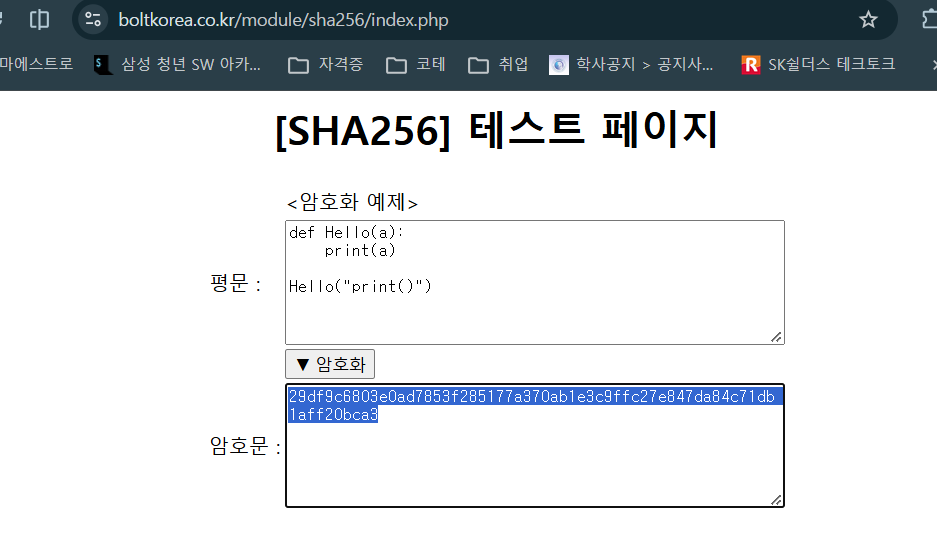
플래그를 얻음.
'Study > Web Hacking' 카테고리의 다른 글
| [DreamHack] filestorage (0) | 2026.09.29 |
|---|---|
| [DreamHack] rev-basic-0 (0) | 2026.09.28 |
| [DreamHack] BMP Recovery (0) | 2026.09.28 |
| [DreamHack] structure-based carving (0) | 2026.09.27 |
| [DreamHack] VCS (0) | 2026.09.27 |
'Study/Web Hacking' Related Articles
more


